Yrityksen tietoturvasta puhuttaessa huomio kiinnittyy helposti siihen, miten ulkopuoliset pidetään poissa järjestelmistä. Palomuureihin, monivaiheiseen tunnistautumiseen, päätelaitesuojaan ja vahvoihin salasanoihin onkin syytä panostaa.
Mutta mitä tapahtuu silloin, kun hyökkääjän ei tarvitse murtautua sisään?
Jos käyttäjätunnus ja salasana ovat oikeat, kirjautuminen voi näyttää järjestelmän silmissä täysin normaalilta. Samalla yksi käyttäjätunnus saattaa avata pääsyn sähköpostiin, Teamsiin, tiedostoihin, asiakastietoihin ja muihin pilvipalveluihin.
Olennaista ei siis ole vain se, kuka pääsee kirjautumaan sisään – vaan myös se, mihin kaikkeen sisään päässyt käyttäjä pääsee käsiksi.
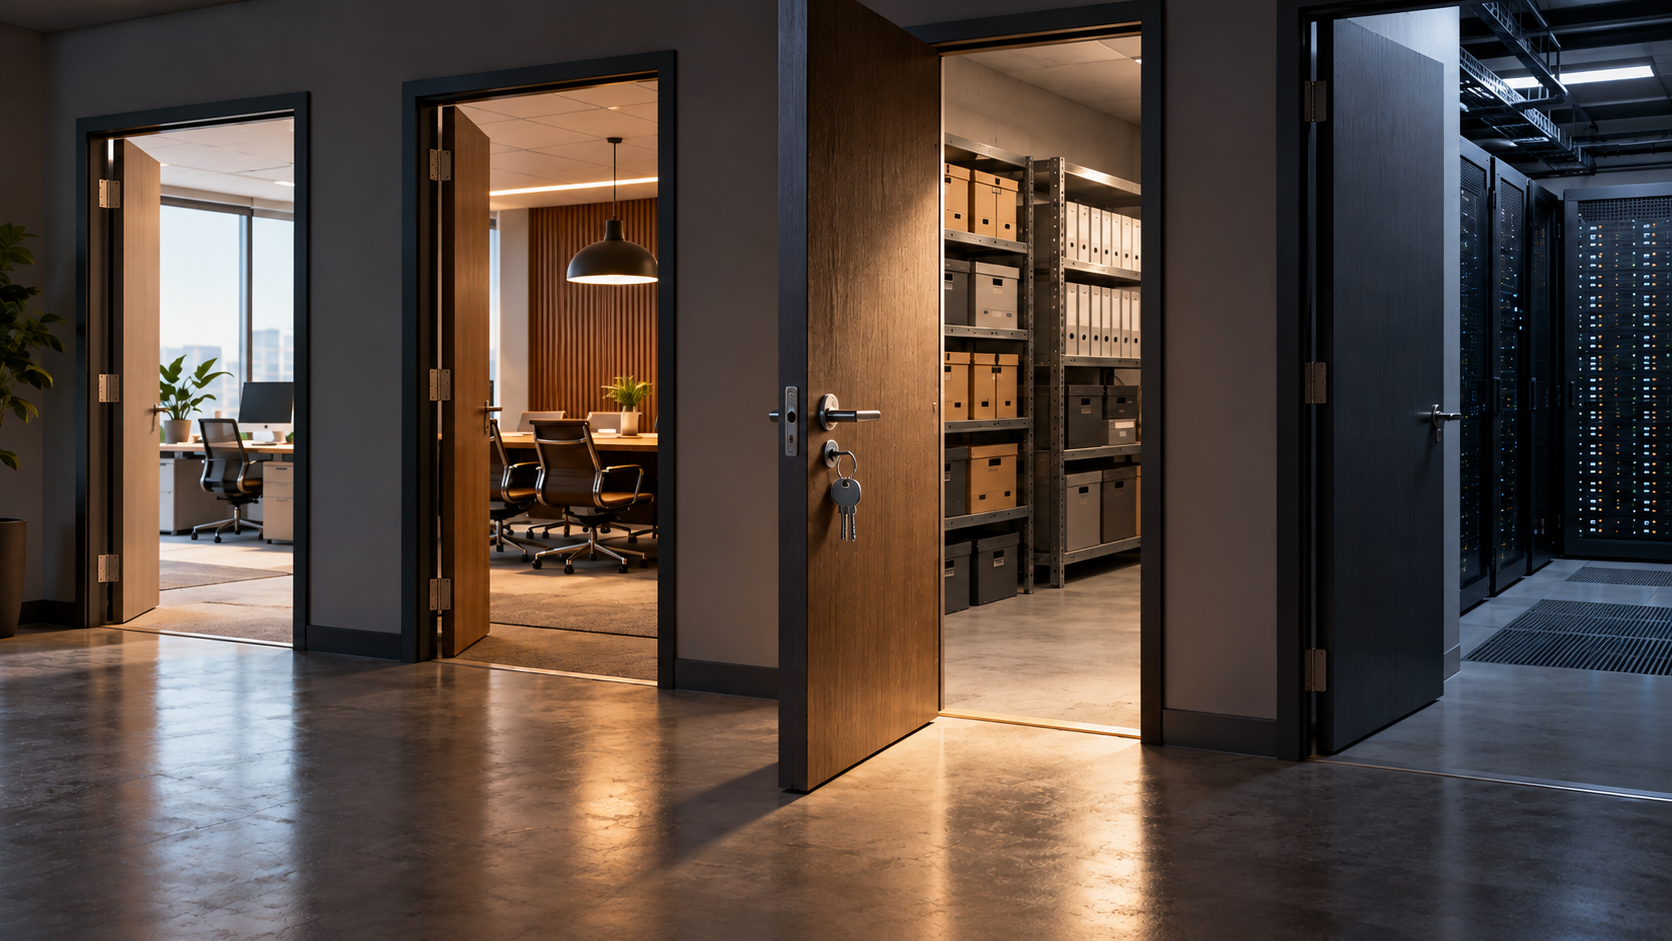
Yksi käyttäjätunnus voi avata monta ovea
Microsoft 365 -ympäristössä käyttäjän identiteetti toimii käytännössä avaimena useisiin palveluihin. Samoilla tunnuksilla voidaan päästä sähköpostiin, Teamsiin, SharePointiin, OneDriveen ja organisaation muihin Microsoft Entra ID:hen liitettyihin palveluihin.
Tämä helpottaa työntekoa, mutta tekee käyttäjätunnuksesta myös houkuttelevan kohteen hyökkääjälle.
Riski kasvaa, jos käyttäjälle on vuosien aikana kertynyt enemmän oikeuksia kuin hän nykyisessä työssään tarvitsee. Työntekijä on voinut vaihtaa tehtävää, osallistua väliaikaiseen projektiin tai saada sijaisuuden ajaksi pääsyn tietoihin, joita hän ei enää tarvitse.
Käyttöoikeudet voivat siis lisääntyä vähitellen ilman, että kokonaisuutta huomataan tarkistaa.
Siksi yrityksessä kannattaa kysyä säännöllisesti:
- Mihin järjestelmiin ja tietoihin kullakin käyttäjällä on pääsy?
- Tarvitseeko hän edelleen kaikki nämä oikeudet?
- Onko organisaatiossa vanhoja tai tarpeettomia käyttäjätilejä?
- Mitä tapahtuisi, jos juuri tämä tunnus päätyisi hyökkääjän käsiin?
Microsoft joutui kokemaan riskin itse
Kyse ei ole vain teoreettisesta uhasta.
Microsoft kertoi tammikuussa 2024 Midnight Blizzard -nimellä tunnetun hyökkääjäryhmän päässeen sen yritysympäristöön vanhan, tuotantokäytön ulkopuolisen testitilin kautta. Tilillä ei ollut käytössä monivaiheista tunnistautumista, ja hyökkääjä onnistui murtautumaan tilille password spray -hyökkäyksellä.
Tämän jälkeen hyökkääjä pystyi hyödyntämään tilin käyttöoikeuksia ja etenemään ympäristössä niin pitkälle, että se sai pääsyn osaan Microsoftin ylimmän johdon sekä kyberturva-, laki- ja muiden toimintojen sähköposteista ja liitetiedostoista. Microsoftin mukaan hyökkäys ei perustunut Microsoftin tuotteessa olevaan haavoittuvuuteen. Lisää aiheesta: Microsoft
Tapaus havainnollistaa hyvin yhtä identiteettiturvan keskeistä ongelmaa:
kun oikea tunnus päätyy vääriin käsiin, hyökkääjän toiminta voi näyttää aluksi aivan tavalliselta kirjautumiselta.
Varastetut tunnukset avasivat tien myös Snowflake-ympäristöihin
Toinen laajamittainen esimerkki nähtiin vuonna 2024 Snowflake-pilvipalvelun asiakkaisiin kohdistuneessa hyökkäyskampanjassa.
Mandiantin tutkinnan mukaan UNC5537-hyökkääjäryhmä pääsi useiden organisaatioiden Snowflake-ympäristöihin käyttämällä aiemmin varastettuja käyttäjätunnuksia. Tunnuksia oli päätynyt hyökkääjien haltuun muun muassa käyttäjien laitteisiin tarttuneiden tietoja varastavien haittaohjelmien kautta.
Mandiant kertoi, ettei sen tutkimissa tapauksissa löytynyt näyttöä siitä, että hyökkäysten lähtökohtana olisi ollut Snowflaken oman yritysympäristön tietomurto. Sen sijaan tapauksissa hyödynnettiin asiakkaiden vaarantuneita tunnuksia. Yhdessä kuvatussa tapauksessa hyökkääjä kirjautui Snowflakeen aiemmin varastetuilla tunnuksilla, eikä käyttäjätilillä ollut monivaiheista tunnistautumista.
Hyökkääjät pystyivät tämän jälkeen varastamaan suuria määriä asiakkaiden dataa ja käyttämään sitä myös kiristämiseen. Mandiant ja Snowflake ilmoittivat tuolloin noin 165 mahdollisesti altistuneelle organisaatiolle. Lisää aiheesta: Google Cloud
Jälleen kerran ovi ei siis auennut ohjelmiston teknisen haavoittuvuuden kautta. Hyökkääjällä oli avain.
Käyttöoikeuksien minimointi pienentää vahinkoa
Kaikkia käyttäjätunnusten vaarantumisia ei voida estää. Siksi tietoturvassa on tärkeää miettiä myös sitä, kuinka suuren vahingon yhden tunnuksen haltuun saaminen voi aiheuttaa.
Yksi keskeinen periaate on vähimpien oikeuksien periaate: käyttäjälle annetaan vain ne käyttöoikeudet, joita hänen työtehtävänsä edellyttävät.
Jos esimerkiksi markkinoinnissa työskentelevä henkilö ei tarvitse pääsyä taloushallinnon aineistoihin, pääsyä ei pitäisi antaa vain varmuuden vuoksi. Samoin projektin ajaksi myönnetty oikeus kannattaa poistaa projektin päättyessä.
Mitä rajatummat käyttöoikeudet yhdellä tunnuksella ovat, sitä pienempi on myös mahdollisen väärinkäytön vaikutusalue.
Käytännössä käyttöoikeuksia kannattaa tarkastella ainakin silloin, kun työntekijä:
- aloittaa yrityksessä
- vaihtaa tehtävää tai tiimiä
- saa väliaikaisia lisävastuita
- poistuu organisaatiosta.
Näiden lisäksi käyttöoikeudet on hyvä käydä läpi säännöllisesti myös ilman henkilöstömuutoksia.
Mutta entä jos tunnus on jo vaarantunut?
Hyvä käyttöoikeuksien hallinta pienentää riskiä, mutta ei yksin ratkaise ongelmaa.
Jos hyökkääjä saa haltuunsa käyttäjän tunnukset tai aktiivisen kirjautumisistunnon, tärkeäksi kysymykseksi nousee, huomataanko poikkeava toiminta riittävän nopeasti.
Kirjautuminen uudesta maasta tai laitteesta, epätyypillinen käyttäytyminen, poikkeava OAuth-toiminta tai epäilyttävä käyttäjäistunto voivat kaikki olla merkkejä siitä, ettei tunnusta käytä enää sen oikea omistaja.
Pelkkä onnistunut kirjautuminen ei siksi kerro koko totuutta.
Identiteettiturva täydentää perinteistä tietoturvaa
Tähän tarjoamme ratkaisuksi WithSecure Elements Identity Securityä, joka on suunniteltu Microsoft Entra ID -ympäristöjen identiteetteihin kohdistuvien uhkien havaitsemiseen.
Ratkaisu analysoi Entra ID:n kirjautumis- ja auditointitietoja ja etsii käyttäytymisestä merkkejä mahdollisesti vaarantuneista käyttäjistä ja epäilyttävistä istunnoista. WithSecure kertoo käyttävänsä arvioinnissa esimerkiksi kirjautumisen sijaintia, laitetietoja, OAuth-poikkeamia ja MFA-tietoja.
Kun epäilyttävä toiminta havaitaan, tilanteeseen voidaan myös reagoida nopeasti. WithSecure Elements Identity Securityn vastaustoimintoihin kuuluvat esimerkiksi vaarantuneen käyttäjän aktiivisen istunnon päättäminen, salasanan vaihdon pakottaminen ja käyttäjän pääsyn estäminen. Lisää aiheesta: WithSecure™
Tavoitteena ei siis ole korvata MFA:ta, käyttöoikeuksien hallintaa tai päätelaitteiden suojausta, vaan täydentää niitä tilanteissa, joissa hyökkääjä on jo saanut haltuunsa toimivan identiteetin.
Milloin teillä on viimeksi tarkistettu, kenellä on avaimet?
Hyvä tietoturva ei tarkoita vain sitä, että yrityksen ympärille rakennetaan mahdollisimman korkeat muurit.
On myös tiedettävä, kenellä on avaimet, mitä ovia niillä voi avata ja huomataanko, jos avainta käyttää joku aivan muu kuin pitäisi.
Siksi käyttöoikeuksien hallinta ja identiteetteihin kohdistuvien uhkien havaitseminen kannattaa nähdä yhtenä kokonaisuutena.
Kun tarpeettomia oikeuksia poistetaan, monivaiheinen tunnistautuminen on kunnossa ja poikkeava käyttäytyminen havaitaan nopeasti, vaarantuneen tunnuksen mahdollisuudet aiheuttaa vahinkoa pienenevät merkittävästi.
Tiedätkö, mihin kaikkeen yhden käyttäjän tunnuksilla pääsee teidän organisaatiossanne?
Ota yhteyttä, niin keskustellaan, miten Microsoft 365- ja Entra ID -ympäristön identiteettiturvaa voidaan vahvistaa ja miten WithSecure Elements Identity Security sopisi osaksi yrityksenne tietoturvaa.